
Вендор: UserGate
UserGate NGFW
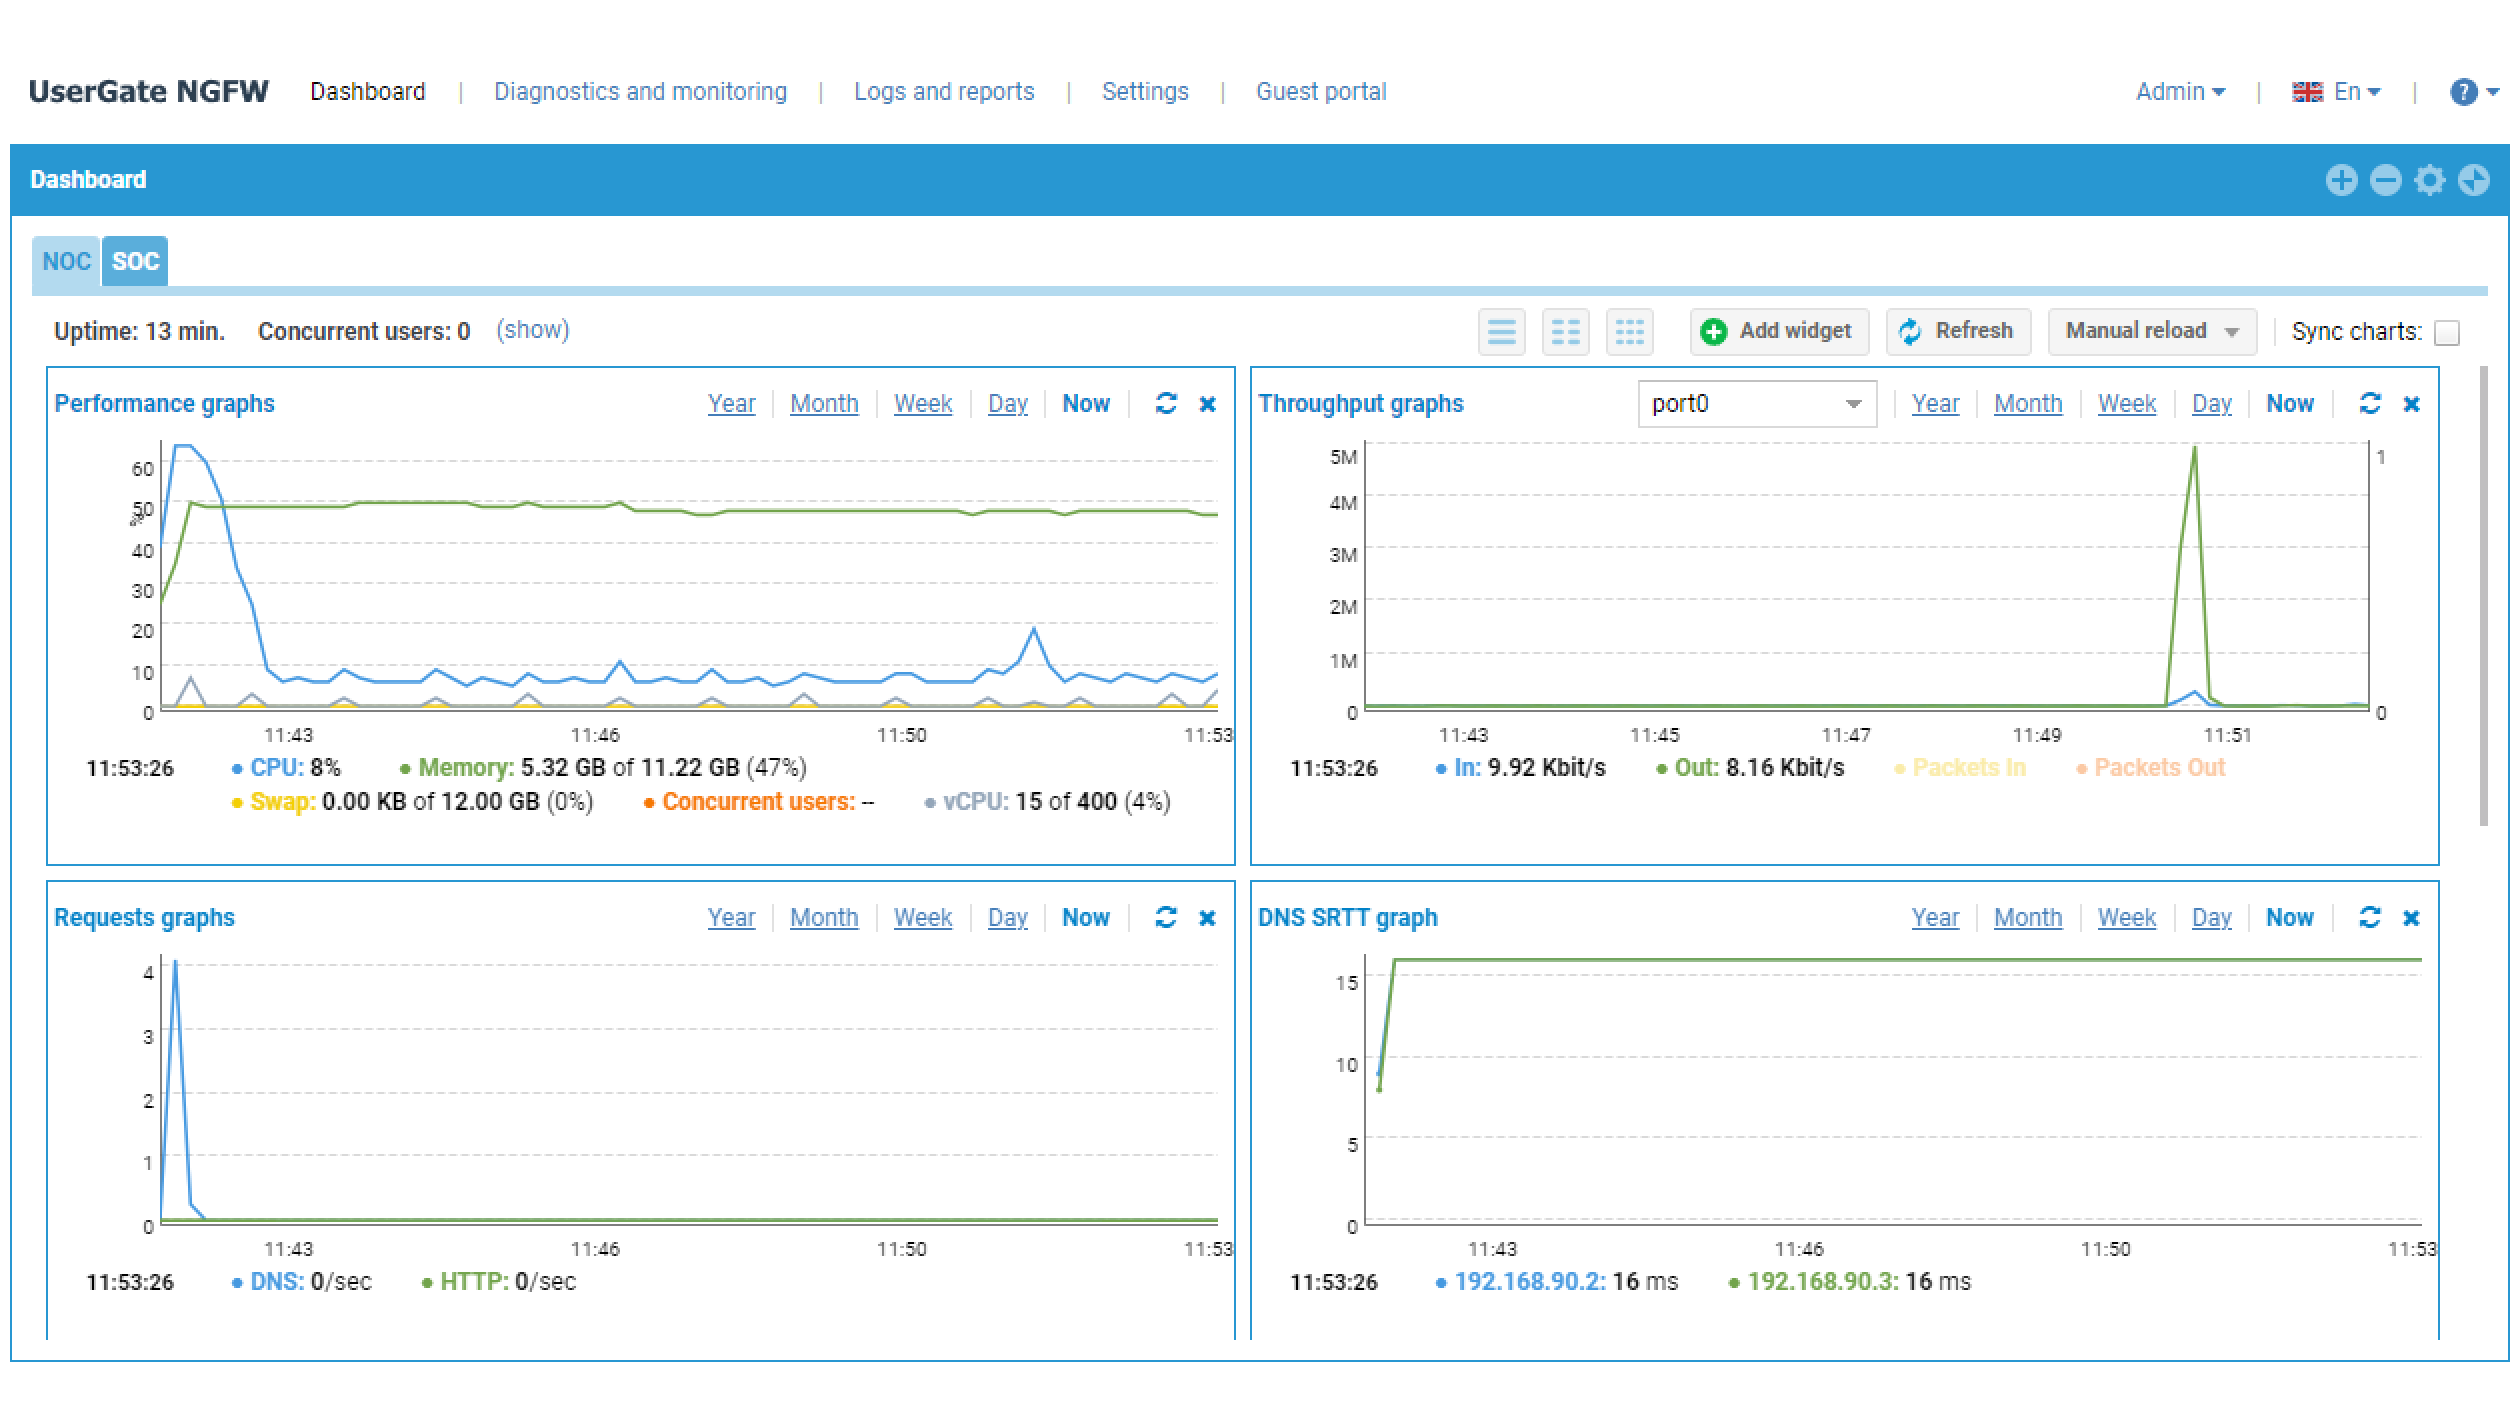
UserGate NGFW — межсетевой экран нового поколения для защиты корпоративной сети, контроля приложений и предотвращения вторжений. Объединяет функции L3/L4- и L7-фильтрации, IPS, VPN и веб-контроля. Подходит для защиты периметра, филиалов и сегментации сети.
Вендор: UserGate
Описание
UserGate NGFW — межсетевой экран нового поколения (Next-Generation Firewall) для комплексной защиты корпоративных сетей от внешних и внутренних угроз. Решение объединяет межсетевое экранирование, контроль приложений, предотвращение вторжений, фильтрацию интернет-трафика, защищённые VPN-соединения и инструменты управления сетевой безопасностью.
UserGate — один из наиболее зрелых российских вендоров на рынке информационной безопасности. Решения компании объединены в единую экосистему Usergate, а её ключевой продукт NGFW имеет собственную аппаратную платформу, производство которой организовано на предприятии вендора. Такой подход позволяет обеспечивать высокий уровень производительности, отказоустойчивости и стабильности при эксплуатации в корпоративных сетях различного масштаба.
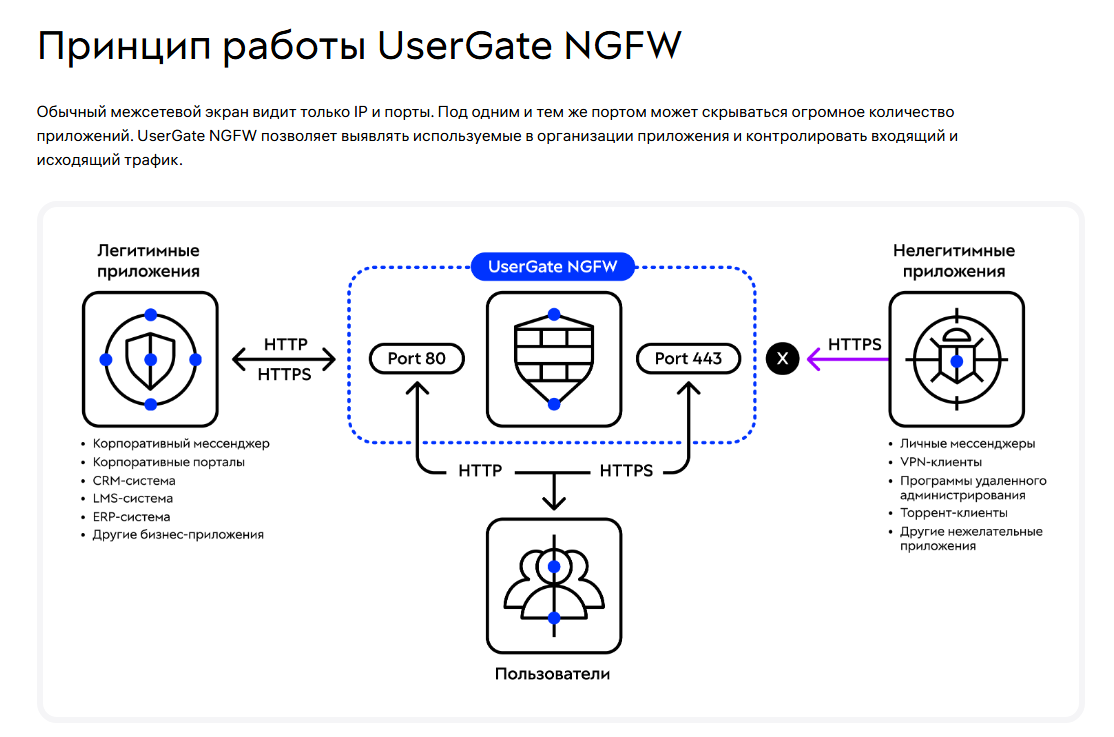
В современных ИТ-инфраструктурах межсетевой экран должен обеспечивать значительно больше, чем фильтрацию трафика по IP-адресам и портам. Корпоративные сети объединяют локальные серверы, облачные приложения, удалённые рабочие места, филиалы и распределённые информационные системы. UserGate NGFW позволяет контролировать сетевые соединения на разных уровнях модели OSI, анализировать прикладной трафик, идентифицировать пользователей и управлять доступом к корпоративным ресурсам на основе централизованных политик безопасности.
Какие задачи решает UserGate NGFW
Межсетевой экран UserGate NGFW применяется для защиты сетевого периметра, сегментации внутренней инфраструктуры, предотвращения сетевых атак и организации безопасного доступа к информационным ресурсам. Решение позволяет разграничивать взаимодействие между подразделениями, филиалами и серверными сегментами, контролировать использование приложений и ограничивать нежелательные сетевые соединения.
Встроенные механизмы анализа трафика помогают обнаруживать попытки вторжений, блокировать вредоносную активность, противодействовать DoS-атакам и снижать риски распространения угроз внутри корпоративной сети. При этом правила безопасности могут учитывать не только сетевые адреса и протоколы, но и конкретных пользователей, приложения и категории интернет-ресурсов.
Для распределённых организаций UserGate NGFW обеспечивает создание защищённых VPN-каналов между территориально удалёнными площадками, подключение удалённых сотрудников и управление сетевыми политиками безопасности. Поддержка механизмов маршрутизации, резервирования каналов и сетевой сегментации позволяет интегрировать межсетевой экран в сложную корпоративную инфраструктуру.
Ключевые возможности UserGate NGFW
UserGate NGFW обладает следующими ключевыми возможностями:
- Контроль состояния сессий (FW L3/L4) — фильтрация сетевых соединений с учётом IP-адресов, портов, протоколов и состояния сессий.
- Трансляция адресов (SNAT, DNAT) — преобразование исходящих и входящих сетевых адресов для организации доступа между различными сегментами сети.
- Контроль приложений (FW L7) — идентификация приложений и управление прикладным трафиком независимо от используемых портов.
- Предотвращение вторжений (IPS) — обнаружение и блокировка сетевых атак, подозрительной активности и попыток эксплуатации уязвимостей.
- Identity Firewall (UserID) — применение политик безопасности с учётом пользователей и их принадлежности к определённым группам.
- Защита от вирусов, спама и фишинга (NAV) — проверка сетевого трафика и противодействие распространению вредоносного содержимого.
- Защита от DoS-атак — механизмы противодействия атакам, направленным на нарушение доступности сетевых ресурсов.
- Дешифрование SSL — анализ зашифрованного трафика с поддержкой протоколов HTTPS, SMTPS и POP3.
- SSL forwarding — перенаправление SSL-трафика для организации дополнительных сценариев проверки и обработки защищённых соединений.
- Site-to-Site VPN — организация защищённых каналов между площадками с поддержкой 3DES, AES-128, AES-192, AES-256, IKEv1 и IKEv2.
- Remote Access VPN — удалённый доступ по L2TP over IPSec, IKEv2 с PSK и IKEv2 с сертификатом с использованием шифрования AES.
- Маршрутизация — поддержка статической маршрутизации и протоколов OSPF, BGP, RIP, PIM, включая сценарии Fullview.
- Дополнительные сетевые механизмы — PBR, VRF, ECMP, BFD, WCCP и DHCP.
- Сетевые технологии — поддержка VLAN, VXLAN и LACP для сегментации и организации сетевой инфраструктуры.
- Резервирование канала — повышение доступности сетевых соединений за счёт использования резервных каналов передачи данных.
- Категоризатор интернет-ресурсов — база из 230 миллионов URL-адресов, распределённых по 88 категориям для управления веб-доступом.
- Прямой и обратный прокси — организация контролируемого доступа к интернет-ресурсам и опубликованным корпоративным сервисам.
- Прозрачный, явный и UpStream-прокси — поддержка различных схем обработки и перенаправления веб-трафика.
- DNS-фильтрация — управление доступом к доменам и блокировка нежелательных интернет-ресурсов на уровне DNS-запросов.
- Блокировка по GeoIP — ограничение сетевых соединений с учётом географической принадлежности IP-адресов.
- Captive Portal — организация авторизации пользователей перед предоставлением доступа к сетевым ресурсам.
Преимущества UserGate NGFW для корпоративной инфраструктуры
Одно из основных преимуществ UserGate NGFW — объединение широкого набора механизмов информационной безопасности в рамках единого решения. Вместо внедрения нескольких независимых средств защиты организация получает возможность контролировать сетевые соединения, приложения, пользовательский доступ, VPN-трафик и интернет-ресурсы через общую систему политик безопасности.
Наличие собственной аппаратной платформы позволяет вендору развивать программную и аппаратную составляющие продукта как единое решение. Для корпоративных заказчиков это особенно важно при построении высоконагруженных сетей, где необходимо учитывать производительность межсетевого экрана, стабильность обработки трафика и требования к отказоустойчивости.
Поддержка современных сетевых протоколов и технологий маршрутизации обеспечивает возможность использования UserGate NGFW не только на границе корпоративной сети, но и внутри распределённых инфраструктур. Механизмы VLAN, VXLAN, VRF, динамической маршрутизации и резервирования каналов позволяют адаптировать конфигурацию межсетевого экрана под существующую сетевую архитектуру.
Дополнительным преимуществом является возможность построения многоуровневой защиты. Совместное использование IPS, контроля приложений, антивирусной проверки, DNS-фильтрации и анализа зашифрованного трафика позволяет последовательно применять политики безопасности к различным типам сетевых соединений.
Сценарии применения UserGate NGFW
- Защита корпоративного периметра. Контроль входящего и исходящего трафика, предотвращение вторжений, защита опубликованных сервисов и фильтрация интернет-доступа.
- Сегментация внутренней сети. Разграничение доступа между пользовательскими, серверными, технологическими и административными сегментами корпоративной инфраструктуры.
- Безопасное подключение филиалов. Организация Site-to-Site VPN между офисами, региональными подразделениями и центрами обработки данных.
- Удалённый доступ сотрудников. Подключение пользователей к корпоративным приложениям и внутренним ресурсам через защищённые VPN-соединения.
- Защита центров обработки данных. Контроль взаимодействия между сетевыми сегментами, фильтрация трафика и применение политик безопасности к серверным ресурсам.
- Контроль интернет-активности. Управление доступом к веб-сайтам, приложениям и интернет-сервисам с использованием категоризации URL, DNS-фильтрации и идентификации пользователей.
Подбор и внедрение UserGate NGFW
При выборе межсетевого экрана UserGate NGFW необходимо учитывать особенности корпоративной сети, количество пользователей, объём передаваемого трафика, требования к отказоустойчивости и перечень задействованных механизмов безопасности. Производительность решения зависит не только от общей пропускной способности платформы, но и от нагрузки при одновременном использовании IPS, контроля приложений, антивирусной проверки, SSL-инспекции и VPN.
Для распределённых инфраструктур дополнительное значение имеют поддерживаемые протоколы маршрутизации, организация защищённых соединений между площадками, резервирование каналов и возможности интеграции с действующей сетевой архитектурой. Правильный выбор аппаратной платформы и состава лицензий позволяет обеспечить необходимую производительность и избежать избыточных затрат.
Компания TERA помогает партнёрам и корпоративным заказчикам подобрать UserGate NGFW с учётом задач информационной безопасности, характеристик сетевой инфраструктуры и требований к производительности. Специалисты TERA проконсультируют по доступным аппаратным платформам, вариантам лицензирования, конфигурациям и условиям поставки оборудования UserGate.